
Los ciberataques a Rusia y Ucrania afectaron aplicaciones móviles de emergencia. Los intrusos difundieron mensajes falsos sobre amenazas nucleares, radiación y ataques químicos.
Los incidentes ocurrieron entre el domingo 1 y el lunes 2 de noviembre de 2026. Las autoridades de ambos países confirmaron problemas en sus plataformas de alerta.
Sin embargo, todavía no existe evidencia de que ambos ataques estén relacionados.
Ucrania recibe falsas alertas sobre una amenaza nuclear
En Ucrania, los atacantes vulneraron la aplicación Air Alert. Esta herramienta informa a la población sobre bombardeos y ataques aéreos.
Los usuarios recibieron notificaciones falsas sobre radiación y posibles amenazas químicas. Algunos mensajes también mencionaron supuestos disturbios en Kiev.
Uno de los avisos, escrito en ruso, anunció una falsa amenaza nuclear en todo el territorio ucraniano. También hizo referencia al misil ruso Oreshnik.
La Fuerza Aérea de Ucrania advirtió sobre la posible intrusión. Además, pidió a la población mantener la calma.
Las autoridades aclararon que no existía una amenaza radiológica. La aplicación suspendió temporalmente sus notificaciones mientras los especialistas revisaban el sistema.
También recomendaron evitar enlaces sospechosos y consultar únicamente los canales oficiales.
Rusia denuncia un ataque a su aplicación de emergencias
El Ministerio de Situaciones de Emergencia de Rusia también reportó un ciberataque contra su aplicación móvil.
Los intrusos enviaron notificaciones falsas a los usuarios. Los mensajes anunciaban situaciones de peligro que no correspondían a emergencias reales.
El incidente alcanzó a usuarios de aproximadamente 33 regiones rusas. La dependencia informó que sus especialistas trabajaban para solucionar el problema.
Hasta el momento, las autoridades rusas no han identificado a los responsables. Tampoco han confirmado una relación con el ataque registrado en Ucrania.
¿Quién está detrás de los ciberataques?
La autoría de los ataques continúa sin confirmación independiente.
En Ucrania, un canal ruso de Telegram atribuyó la intrusión al grupo de hackers Hitcore. Sin embargo, ninguna verificación independiente confirmó esa versión.
Por otra parte, el Centro de Comunicaciones Estratégicas de Ucrania responsabilizó a Rusia por el ataque contra su aplicación.
Las autoridades rusas tampoco han señalado públicamente a los responsables de la intervención informática.
Las falsas alertas ponen en riesgo a la población
Estos incidentes generan preocupación por la seguridad digital en medio de la guerra.
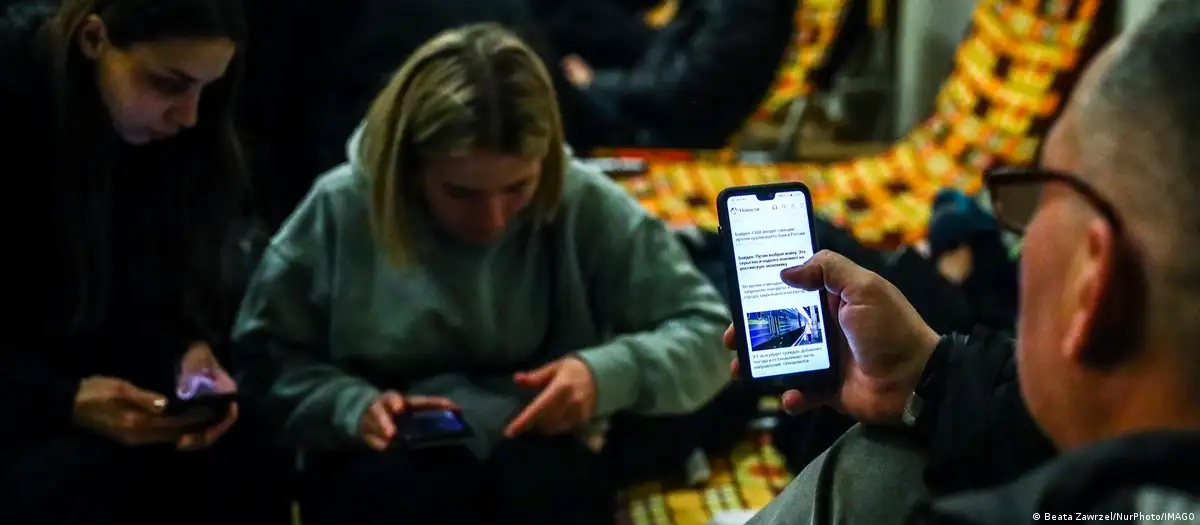
Millones de personas utilizan las aplicaciones de emergencia para conocer posibles ataques con misiles y drones. Por eso, una notificación falsa puede provocar confusión y decisiones equivocadas.
Los mensajes manipulados también pueden generar desplazamientos innecesarios. Además, dificultan que la población reconozca una amenaza verdadera.
Las autoridades ucranianas explicaron que su aplicación funciona de manera independiente de los sistemas de mando militar. Por ello, el ataque no afectó las operaciones de defensa del país.
Los dos incidentes muestran la importancia de proteger las plataformas digitales de emergencia. En situaciones de guerra, una alerta confiable puede ayudar a salvar vidas.
Fuente: El Confidencial.
Discussion about this post