
El equipo de desarrollo de PHP emitió el 23 de octubre un aviso sobre una nueva vulnerabilidad que permite la ejecución de código arbitrario en servidores web. Esta advertencia se da solo dos días después de que se lanzaran parches de urgencia para solucionar los fallos conocidos como PHP2Shell, detectados de forma inesperada gracias a la inteligencia artificial.
Detalles de la vulnerabilidad
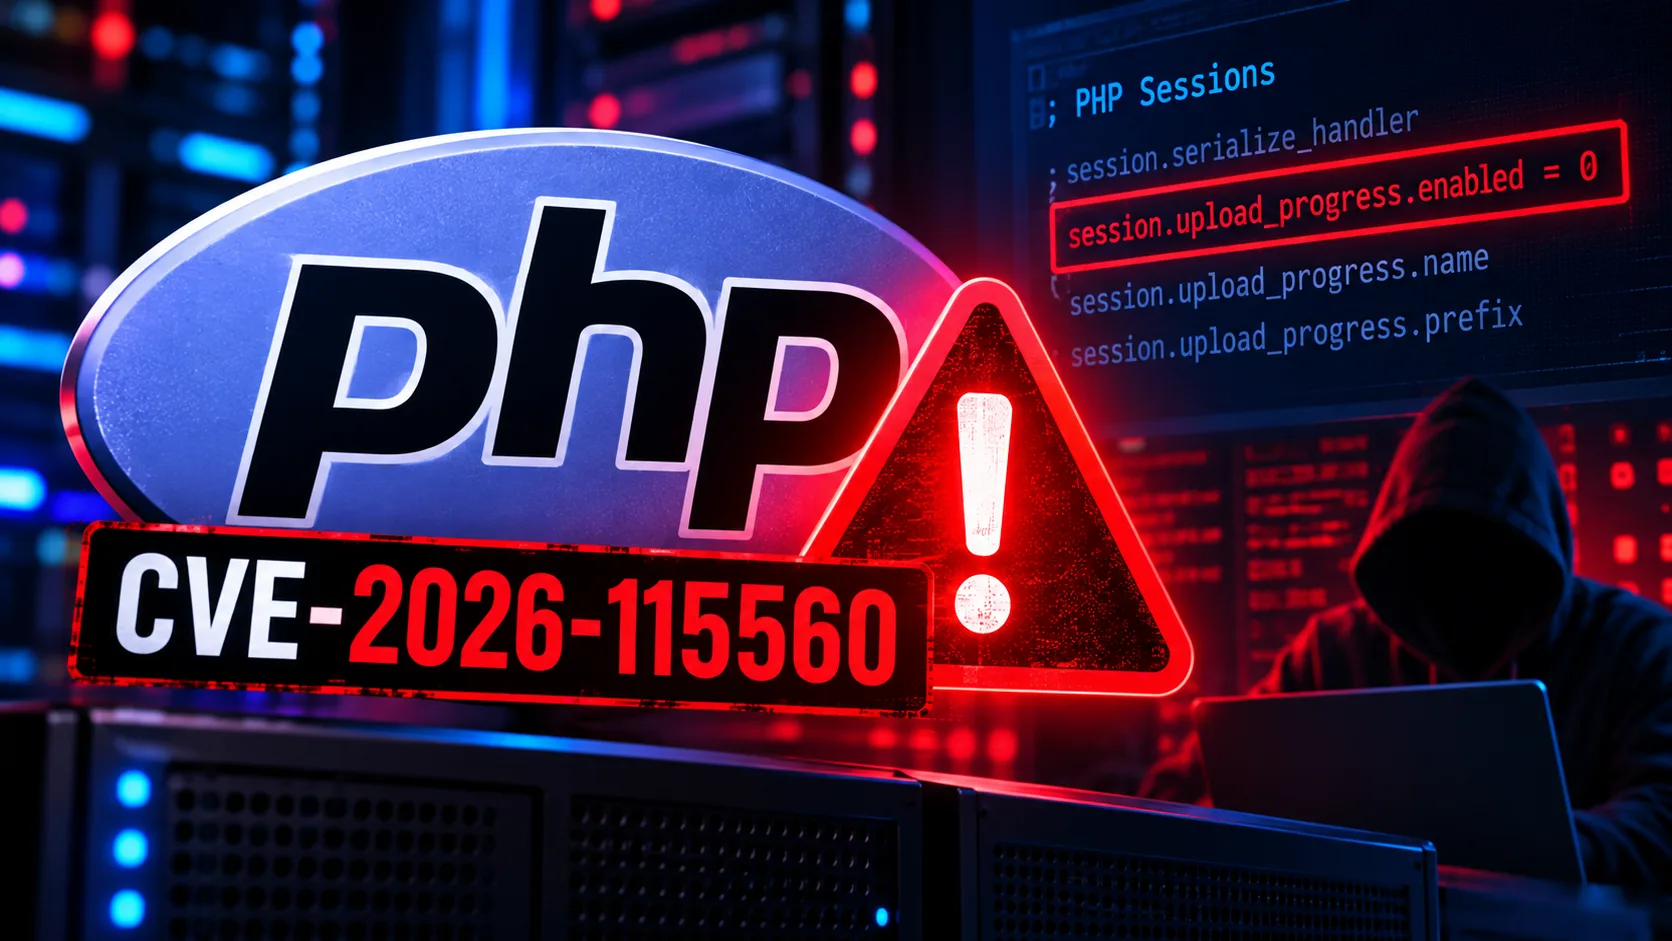
La nueva falla se identifica como CVE-2026-115560 y representa un problema distinto que no se aborda en las actualizaciones recientes. Aunque los mantenedores de PHP consideran que su explotación es poco probable en situaciones reales, decidieron no lanzar una versión de emergencia. La solución definitiva se incluirá en la próxima actualización de mantenimiento programada.
Hasta la fecha, no se han reportado ataques activos relacionados con esta vulnerabilidad específica. La atención de los ciberdelincuentes sigue centrada en las brechas reparadas el 21 de octubre en las versiones PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Plataformas de seguridad como Cloudflare han observado un aumento significativo en las solicitudes sospechosas, que pasaron de decenas de miles a varios millones en poco más de un día. Sin embargo, los investigadores aclaran que esto se ha limitado a sondeos y escaneos automatizados, sin confirmación de ejecuciones remotas exitosas.
Condiciones de riesgo y mitigación
Para que un servidor web esté expuesto a esta nueva vulnerabilidad, deben cumplirse varias condiciones técnicas de manera simultánea. Primero, la directiva session.serialize_handler debe estar configurada inicialmente en los modos php_binary o php_serialize, y luego modificarse a php en tiempo de ejecución usando la función ini_set() antes de invocar session_start(). Además, el sistema debe tener habilitado el seguimiento del progreso de subida de archivos.
Las aplicaciones que no alteran dinámicamente el manejador de serialización durante sus procesos están a salvo de esta amenaza. Aunque el proyecto no ha revelado las versiones afectadas ni la fecha de corrección, la solución preventiva es rápida y no requiere cambios complejos en el código. Simplemente desactivar el parámetro session.upload_progress.enabled fijándolo en cero en la configuración del sistema hasta que se publique la próxima actualización es suficiente. Esta medida coincide con la recomendación anterior para la vulnerabilidad CVE-2026-109619, por lo que los administradores que ya aplicaron este ajuste no necesitan realizar cambios adicionales para garantizar la seguridad.
Fuente: Pisapapeles
Discussion about this post