
Entre enero y agosto de 2026, Chile reportó 33 organizaciones afectadas por ransomware, según el informe de ciberseguridad de Secure Soft, publicado en octubre. En la región, Brasil lidera con 158 casos, seguido por México con 98, Argentina con 56 y Colombia con 32.
Los sectores afectados en Chile incluyen minería, telecomunicaciones, energía, transporte, salud y servicios tecnológicos. Sin embargo, el informe no detalla cuántos casos corresponden a cada área. Estos ataques pueden interrumpir servicios y exponer información sensible, incluso si los sistemas logran recuperarse.
Avance de los ataques de ransomware
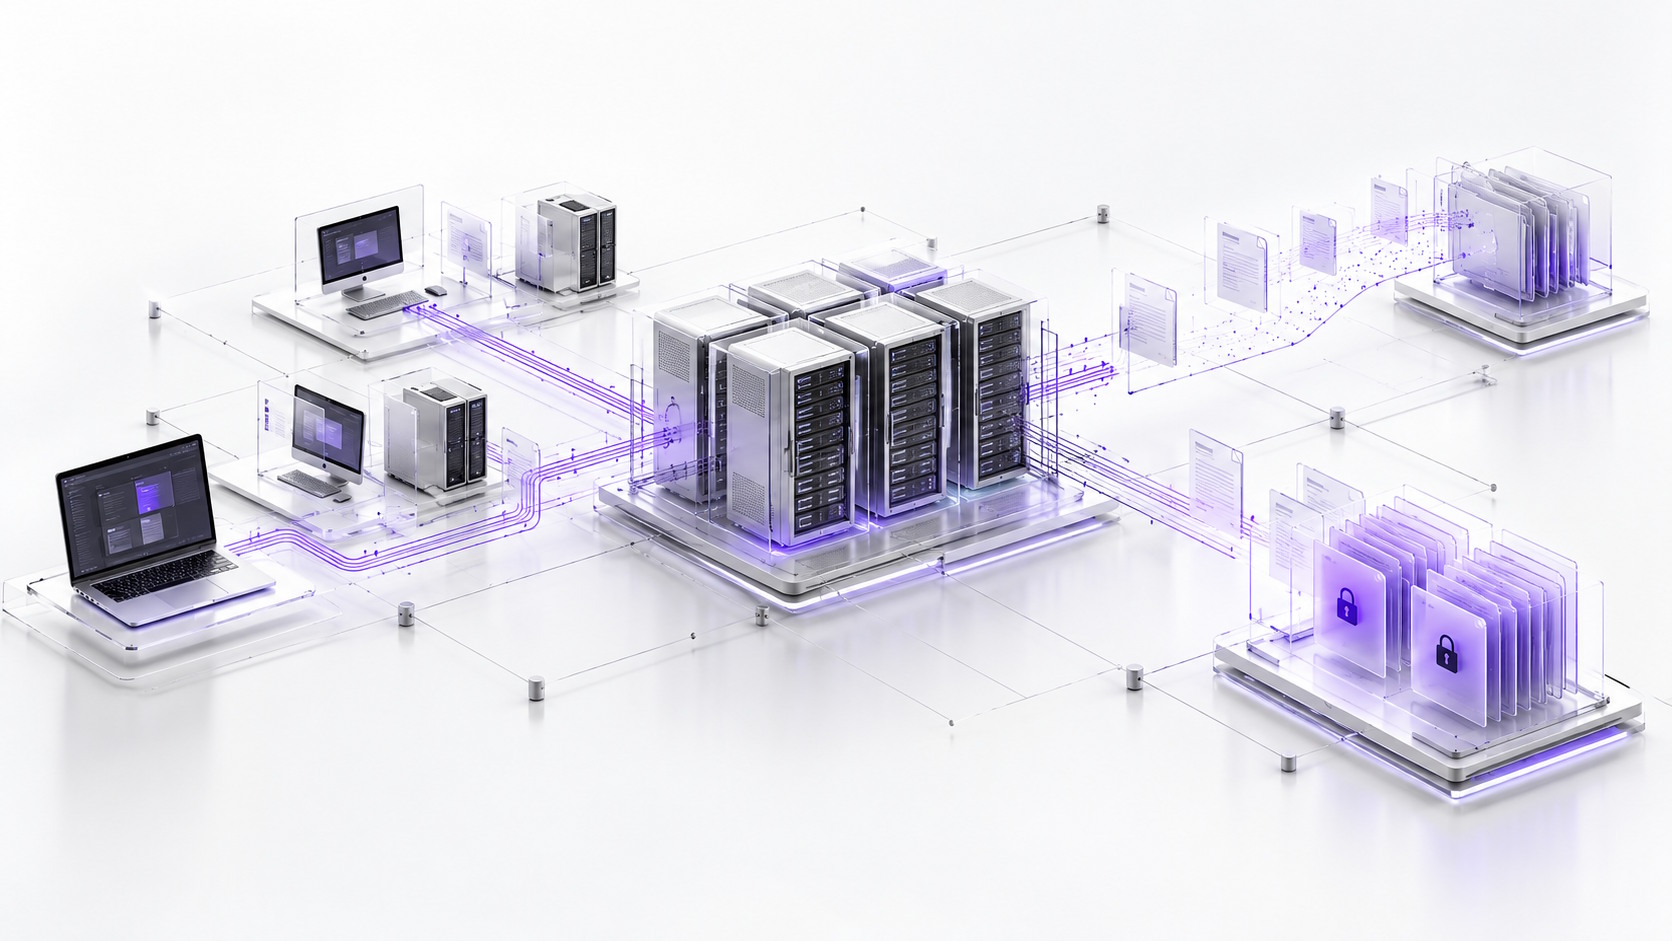
Un ataque de ransomware puede desarrollarse durante días o semanas antes de que la víctima se dé cuenta de que sus archivos están cifrados. Durante este tiempo, los delincuentes obtienen acceso a otros sistemas y roban información. Secure Soft analizó las operaciones de 30 grupos criminales y identificó 14 tácticas de ataque organizadas en cinco etapas.
“La inteligencia artificial nos permite identificar patrones de ataque y reaccionar en tiempo real”, expresó Diana Ganchala de Secure Soft.
Los delincuentes combinan el cifrado de archivos con el robo de información para exigir un rescate. Aunque una organización tenga respaldos, los datos extraídos pueden seguir bajo control de los atacantes.
Las cinco etapas de un ataque de ransomware
El informe identifica cinco etapas en las operaciones de ransomware:
- Preparar el acceso: Los atacantes recopilan información sobre la víctima para identificar puntos de entrada. La intrusión puede comenzar a través de contraseñas robadas, vulnerabilidades, conexiones VPN, escritorios remotos expuestos o correos de phishing personalizados.
- Instalarse y tomar el control: Tras ingresar, los delincuentes ejecutan comandos para conservar el acceso y aumentar sus privilegios, utilizando herramientas como PowerShell y PsExec.
- Moverse por la red: Buscan nuevas credenciales y servidores, realizando movimientos laterales para acceder a recursos no expuestos inicialmente.
- Robar información antes del cifrado: Recopilan documentos y datos sensibles para transferirlos a servidores bajo su control, un proceso conocido como exfiltración.
- Extorsionar y cifrar los archivos: La etapa final incluye el cifrado de archivos y la extorsión económica, además de la amenaza de divulgar información robada.
El análisis global de Secure Soft identifica 187 grupos criminales activos y más de 6000 víctimas publicadas por estas bandas. Qilin ocupa el primer lugar, seguido por The Gentlemen. LockBit, que antes lideraba la actividad, ahora se encuentra en la sexta posición.
En términos sectoriales, el estudio reporta 33 víctimas en salud, 31 en manufactura, 30 en tecnología, y otras cifras en construcción, alimentos, finanzas, logística, gobierno y comercio minorista. También se detalla el modelo Ransomware-as-a-Service (RaaS), que permite a los desarrolladores ofrecer herramientas maliciosas a afiliados que ejecutan ataques y comparten los ingresos.
Fuente: Pisapapeles
Discussion about this post