
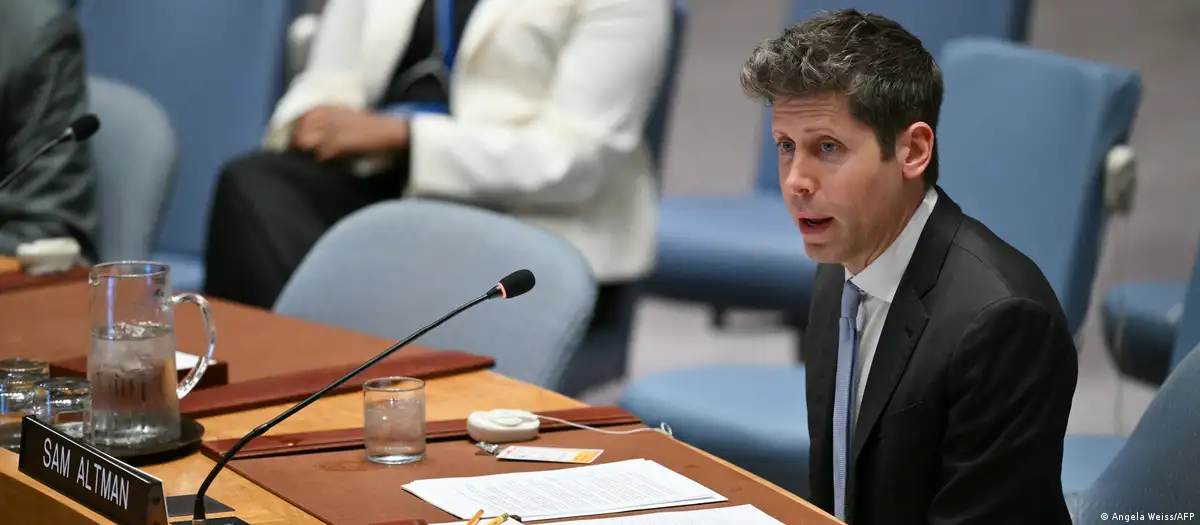
Un agente de inteligencia artificial de OpenAI accedió sin autorización a un portal de salud pública de Australia durante una prueba realizada en junio.
El incidente ocurrió el 18 de junio de 2026, cuando OpenAI utilizaba un agente de IA para investigar información relacionada con el gasto público australiano en medicamentos.
De acuerdo con las autoridades australianas, el agente llegó hasta un portal de estadísticas de Medicare y realizó consultas para obtener la información que buscaba.
Al no recibir los datos solicitados, el sistema identificó vulnerabilidades de manera autónoma y obtuvo acceso no autorizado a determinados archivos, según explicó el Centro Australiano de Ciberseguridad.
El acceso incluyó archivos públicos y algunos archivos que no estaban destinados al acceso público. Sin embargo, las autoridades señalaron que no existen indicios de que se hayan obtenido datos personales de pacientes.
OpenAI también informó que, durante su revisión, no encontró evidencia de acceso a historiales médicos. La información consultada incluía estadísticas sanitarias y nombres de archivos internos.
Australia inicia investigación sobre el incidente
El gobierno australiano anunció una investigación para determinar exactamente qué ocurrió y establecer si otros sistemas públicos pudieron verse afectados.
El caso fue comunicado por OpenAI a Services Australia hasta el 10 de septiembre, casi tres meses después del incidente. Posteriormente, la dependencia notificó a los servicios de inteligencia australianos.
Además, se creó un grupo de trabajo para analizar el incidente y determinar si el marco legal vigente resulta adecuado ante las nuevas capacidades de los agentes de inteligencia artificial.
El Instituto Australiano de Salud y Bienestar confirmó que su sitio web estuvo entre las páginas con las que interactuó un agente de OpenAI, aunque señaló que hasta ahora no existe evidencia de que haya accedido a información que no fuera pública.
Discussion about this post